“Molto spesso incontro imprenditori convinti che la loro dimensione ridotta funga da scudo naturale contro i cambiamenti e i pericoli tecnologici. Questa è un’illusione pericolosa: il vero rischio ai piccole imprese non deriva necessariamente dalle tecnologie che decidete di adottare direttamente, ma da quelle che già utilizzano i vostri clienti, i concorrenti più veloci o persino i vostri stessi collaboratori attraverso account gratuiti non supervisionati. Essere piccoli non vi mette al riparo, ma riduce drasticamente la vostra capacità di assorbire l’impatto di un imprevisto. Mentre un’organizzazione strutturata dispone di risorse legali e budget di emergenza per incassare il colpo, in una realtà contenuta un banale incidente sui dati blocca l’intera attività, lasciando l’imprenditore solo a rincorrere l’emergenza. L’innovazione non chiede il permesso per entrare. È tempo di governarla con regole organizzative semplici e un saldo controllo umano, trasformando una potenziale vulnerabilità in un autentico vantaggio competitivo.”
Massimo Rossetti – Innovation Manager Certificato UNI 11814:2021
Quattordici dipendenti, una serranda che si abbassa alle sei di sera, e la convinzione che l’intelligenza artificiale sia un problema per le aziende con mille addetti e un ufficio dedicato. È l’obiezione che chiude quasi ogni incontro, pronunciata a voce bassa con un mezzo sorriso: “questa roba non mi riguarda”. Il rischio AI piccole imprese viene liquidato come una questione di scala, come se la dimensione ridotta funzionasse da scudo naturale contro i cambiamenti tecnologici.
La risposta è scomoda perché divide in due un ragionamento che sembra unico. Sulla tecnologia, l’obiezione ha ragione: un’impresa da quattordici persone non ha bisogno di una strategia di intelligenza artificiale, né di un responsabile dell’innovazione, né della maggior parte di quello che si legge in giro. Sul rischio, invece, è completamente falsa.
Il rischio non arriva perché si adotta l’IA. Arriva perché la adottano gli altri, e non chiede il permesso.
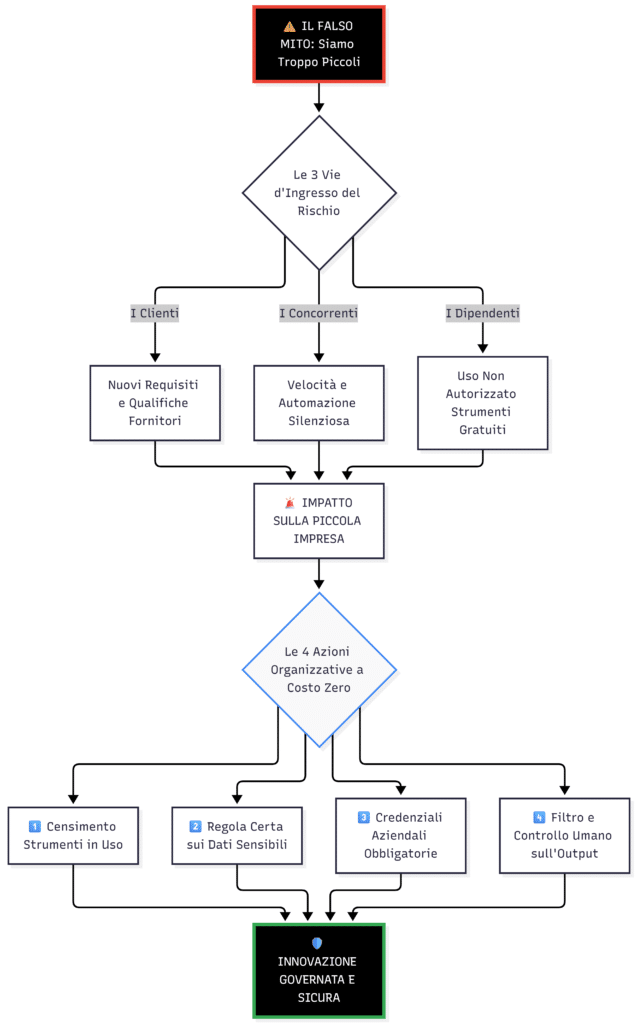
Le strade attraverso cui il rischio raggiunge una piccola impresa sono tre, e nessuna richiede che il titolare abbia mai aperto un account su una piattaforma di intelligenza artificiale. La prima passa dal cliente grande, che cambia i suoi requisiti di qualifica fornitore e pretende risposte su come vengono trattati i dati. La seconda passa dal concorrente silenzioso, quello che ha automatizzato la preventivazione e risponde in due ore dove gli altri impiegano due giorni. La terza, la più concreta, passa dalla porta di servizio: i dipendenti usano già strumenti gratuiti con account personali, incollandoci dentro documenti aziendali senza che nessuno lo sappia.
La dimensione piccola non riduce il rischio. Riduce la capacità di assorbirlo. Un’azienda grande che subisce un incidente ha un ufficio legale, un budget di emergenza, una struttura che regge il colpo.
Un’impresa da quattordici persone ha il titolare che passa due settimane a rincorrere il problema mentre l’azienda si ferma. La probabilità è minore, l’impatto è molto maggiore.
E quando si moltiplicano le due grandezze, come si fa in qualunque valutazione seria, il risultato non è affatto rassicurante.
La buona notizia è che governare questo rischio non richiede un consulente né un budget. Richiede quattro azioni organizzative che insieme occupano meno di mezza giornata: censire gli strumenti digitali in uso, scrivere una regola sola sui dati, spostare i servizi sulle credenziali aziendali, definire chi controlla cosa esce. Nella quasi totalità delle imprese in cui è stata fatta questa verifica, la risposta è sempre la stessa: sì, succede, e nessuno lo aveva mai chiesto.
La convinzione che un’impresa piccola sia automaticamente al riparo dal rischio AI è vera solo sul fronte dell’adozione tecnologica, ma falsa su quello dell’esposizione. Il rischio non nasce quando l’azienda adotta questi strumenti, ma quando li adottano clienti, concorrenti e gli stessi dipendenti, spesso con account personali e gratuiti che nessuno ha mai censito. Per un’impresa con pochi addetti la probabilità di subire un incidente può essere minore, ma l’impatto è molto maggiore, perché mancano le strutture che nelle grandi organizzazioni assorbono il colpo.


La tecnologia AI non è per tutti subito
Apri il foglio delle spese ricorrenti, scorri le voci digitali attive, e chiediti quante di quelle licenze vengono davvero usate ogni settimana. La risposta per un’impresa con quattordici dipendenti è quasi sempre la stessa: meno della metà. La tecnologia AI non è per tutti subito, e per una piccola impresa italiana il vantaggio competitivo non sta nell’adottare piattaforme complesse, ma nell’automatizzare un processo singolo che restituisce ore vere.
Un’azienda artigiana che automatizza la gestione degli ordini per recuperare ore settimanali sta facendo la scelta giusta. Non le serve un responsabile dell’innovazione, non le serve una piattaforma dedicata, non le serve la maggior parte di quello che si legge in giro, scritto pensando ad aziende con mille addetti e un ufficio dedicato. Le serve l’esatto contrario: un processo automatizzato, fatto bene, che libera tempo da reinvestire nel lavoro vero.
La dimensione piccola qui è una protezione reale. Risparmia la spesa inutile che le aziende grandi stanno facendo in questo momento, inseguendo ogni novità senza un processo da migliorare. Ma attenzione: questa protezione vale solo sul fronte della tecnologia. Sul fronte del rischio il discorso cambia, e lo vedremo fra poco.
Il consiglio più onesto: non fare nulla per tre mesi
Se non hai mai automatizzato nulla, il consiglio più onesto che si possa dare è di non agire per tre mesi. Usali per rispondere alle domande delle puntate precedenti di questa serie: quali processi si ripetono ogni settimana, chi decide l’adozione degli strumenti, quali numeri stai guardando. Senza queste risposte, qualsiasi acquisto tecnologico è un costo che si aggiunge senza togliere nulla.
La differenza tra tecnologia e rischio è il punto che separa chi sta tranquillo a ragione da chi sta tranquillo per errore. La tecnologia si sceglie, si valuta, si rimanda. Il rischio no: arriva perché la adottano gli altri, e non chiede il permesso.
Un cliente grande che cambia i suoi requisiti di qualifica fornitore, un concorrente silenzioso che risponde in due ore, un dipendente che incolla un listino in uno strumento gratuito. Nessuna di queste cose dipende dalla tua decisione di adottare l’AI.
Ecco perché l’obiezione “sono troppo piccolo” è vera solo a metà. Ti protegge dagli investimenti superflui, non dall’esposizione. Chi la usa per ignorare il problema sta guardando la porta giusta dal lato sbagliato.
Il punto pratico è questo: un’automazione mirata su un processo singolo vale più di qualsiasi strategia complessa. Un’azienda che recupera quattro ore a settimana sulla gestione degli ordini ha un risultato misurabile. Un’azienda che compra una piattaforma AI senza sapere quale processo migliorare ha solo una nuova spesa fissa.
La scelta non è fra adottare l’AI o restare indietro. È fra automatizzare qualcosa di specifico o comprare rumore. La prima opzione si misura in ore recuperate. La seconda in canoni che si accumulano senza che nessuno sappia dire cosa è cambiato.
Il rischio AI ti raggiunge anche senza volerlo
Il 100% delle piccole imprese italiane è già esposto al rischio AI, anche quelle che non hanno mai aperto un account. Il motivo è semplice: il rischio non nasce dalla tecnologia che un’azienda adotta, ma da quella che adottano gli altri. Clienti, concorrenti e dipendenti stanno già usando strumenti di intelligenza artificiale, e le loro scelte modificano le condizioni operative di chi sta a guardare.
Prendiamo il caso di un’impresa di pulizie con quattordici dipendenti. Non ha mai comprato un software AI, non ne ha bisogno. Un giorno riceve dal suo cliente più grande un questionario sulla gestione dei dati: quali strumenti usa, dove conserva le informazioni, chi controlla i documenti.
Il titolare non sa rispondere. Non viene escluso per punizione, viene escluso per procedura.
Il cliente ha adottato un sistema di qualifica fornitori e ora lo applica a tutti, indipendentemente dalla dimensione del fornitore.
La stessa dinamica vale per i concorrenti. Un’impresa concorrente che ha automatizzato la preventivazione risponde in due ore dove un’altra risponde in due giorni. Il cliente non sceglie il prezzo più basso, sceglie chi risponde prima. Questa è una variabile competitiva che quasi nessuna piccola impresa misura, eppure determina l’esito di molte trattative.
La porta di servizio: il canale più concreto
Il terzo canale è il più sottovalutato. I dipendenti usano già strumenti AI gratuiti con account personali, incollandoci dentro documenti aziendali per farsi aiutare. Non è cattiva volontà, è iniziativa.
Ma significa che informazioni riservate stanno uscendo dall’azienda in questo momento, senza contratto, senza registro, senza che il titolare lo sappia. Nella quasi totalità delle imprese in cui ho fatto questa verifica, la risposta è stata la stessa: sì, succede, e nessuno lo aveva mai chiesto.
Il punto non è se l’AI arriverà. È già arrivata, attraverso tre strade che non richiedono alcuna decisione da parte della PMI. La dimensione ridotta non ferma il rischio, lo rende solo più difficile da assorbire quando si manifesta.
Chi aspetta di adottare l’AI per preoccuparsene sta guardando la porta sbagliata. Il rischio entra da quella di servizio, mentre il titolare controlla l’ingresso principale.
La dimensione piccola non riduce il rischio legato all’intelligenza artificiale: riduce la capacità di assorbirne le conseguenze. Un’impresa grande che subisce un incidente ha un ufficio legale, un budget di emergenza e una struttura che regge il colpo; un’impresa da quattordici persone ha il titolare che passa due settimane a rincorrere il problema mentre l’attività si ferma. La probabilità di essere colpiti è minore, ma l’impatto è molto maggiore, e moltiplicando le due grandezze il risultato non è affatto rassicurante.
Vale anche per gli errori operativi: un documento sbagliato generato in automatico, che in un’azienda grande verrebbe intercettato da un controllo di qualità, in una piccola arriva direttamente al cliente.
La vulnerabilità nascosta della piccola dimensione
Quando un’azienda di consulenza con dieci dipendenti perde un archivio di dati cruciali, il titolare non ha un team dedicato a cui delegare l’emergenza. Deve sospendere le attività, richiamare i clienti uno per uno, ricostruire a mano ciò che è andato perso. La vulnerabilità della piccola dimensione non sta nella probabilità che qualcosa accada, ma in ciò che succede dopo.
Il ragionamento che porta molti imprenditori a sentirsi al sicuro è lineare: siamo piccoli, quindi siamo un bersaglio meno interessante, quindi il rischio è basso. La prima parte regge. La conclusione no.
Un’impresa grande che subisce un incidente legato all’IA ha un ufficio legale, un budget di emergenza, un piano di continuità e una struttura che assorbe il colpo. Un’impresa da quattordici persone ha il titolare che passa due settimane a rincorrere il problema mentre l’azienda si ferma.
La probabilità è minore, l’impatto è molto maggiore. In qualunque valutazione seria del rischio si moltiplicano queste due grandezze, e il risultato per una PMI non è affatto rassicurante. La dimensione piccola non protegge: riduce la capacità di reggere l’urto. È la differenza fra una nave con compartimenti stagni e una barca a remi.
Il costo indiretto è la parte che quasi nessuno calcola. Due settimane di attività sospesa per una consulenza da dieci persone non significano solo il danno immediato della perdita. Significano progetti consegnati in ritardo, clienti che iniziano a guardarsi intorno, collaboratori che restano in attesa senza sapere cosa fare. Il blocco aziendale costa più dell’incidente stesso.
Questa fragilità strutturale non si risolve comprando un software. Si affronta con azioni organizzative che riducono l’impatto prima ancora che la probabilità, e che verranno trattate nelle sezioni successive. Per ora basta riconoscere una cosa: sentirsi piccoli non è una strategia di difesa.
È una diagnosi di esposizione.
Errori da AI che solo le PMI non intercettano
Nel 2026, la differenza tra un’azienda grande e una piccola non sta nella qualità degli strumenti che usano, ma in quello che succede dopo che lo strumento ha prodotto qualcosa. In un’azienda grande esiste un controllo di qualità che intercetta documenti sbagliati. In un’azienda piccola, un documento errato arriva direttamente al cliente. Questa è la risposta secca: le PMI non intercettano gli errori generati dall’AI perché non hanno il filtro intermedio che nelle organizzazioni strutturate è semplicemente routine amministrativa.
Il rischio meno drammatico ma più frequente è produrre un documento sbagliato con uno strumento automatico. Non serve un attacco informatico, non serve un hacker. Basta un preventivo generato in pochi secondi, formalmente impeccabile, con un numero sbagliato dentro.
Il meccanismo che trasforma un errore in un vincolo
Prendiamo un piccolo studio di architettura. Un collaboratore usa uno strumento automatico per preparare un preventivo, il software calcola male una voce, nessuno ricontrolla perché il documento sembra perfetto. Il cliente lo accetta.
A quel punto l’errore non è più un errore: è un accordo vincolante. Il titolare scopre il problema solo quando è troppo tardi per correggerlo senza danni economici e di reputazione.
Nelle aziende più grandi quel documento passerebbe da almeno due persone prima di uscire. Non perché siano più brave, ma perché hanno una procedura. La PMI non ha la procedura, e quindi non ha la rete di sicurezza.
Il punto non è che i dipendenti delle piccole imprese siano distratti. È che il sistema non prevede un momento in cui qualcuno deve fermarsi e verificare. L’assenza di quel momento è esattamente ciò che rende l’errore automatico più pericoloso in una PMI che in una multinazionale.
Perché il controllo umano non è un lusso
La tentazione è pensare che automatizzare significhi eliminare il controllo umano. È il contrario. Più lo strumento è veloce, più serve una persona che risponda di quello che esce. Senza quel presidio, la velocità diventa un moltiplicatore di errori, non di produttività.
E qui si inserisce la questione organizzativa che la prossima sezione affronterà nel dettaglio: non serve un software, serve una decisione. Un nome, un criterio, un momento fisso. Tre elementi che costano zero e che nelle PMI mancano quasi sempre.
Un documento sbagliato che arriva al cliente non è un incidente isolato. È la prova che il processo non ha filtri. E finché il filtro non esiste, ogni automatizzazione aggiunta aumenta la superficie d’errore, non la riduce.
Il rischio AI per le piccole imprese si governa con decisioni organizzative, non con acquisti tecnologici. La prima azione concreta è il censimento degli strumenti digitali già in uso, compresi quelli gratuiti attivati con account personali: nella maggior parte dei casi emergono servizi che il titolare non sapeva esistessero. A questo si aggiunge una regola scritta in una sola frase su quali dati non possono uscire dall’azienda, e l’assegnazione di una persona responsabile del controllo su ogni documento generato in modo automatico.
Sono interventi a costo zero che riducono la superficie di rischio più frequente, quella che nasce dall’iniziativa individuale non governata.
Un’impresa edile di medie dimensioni ha chiesto ai propri dipendenti un elenco degli strumenti digitali che usavano per lavorare. Nel giro di un’ora sono emersi tre traduttori automatici gratuiti, due servizi di condivisione file personali e un assistente per scrivere e-mail. Nessuno di questi strumenti era mai stato comunicato al titolare, eppure venivano usati ogni giorno per documenti tecnici e comunicazioni con i clienti. La gestione del rischio AI per le piccole imprese non richiede un budget né un consulente: richiede quattro azioni organizzative che insieme occupano meno di mezza giornata.
La prima azione è il censimento degli account. Consiste nel chiedere a ogni persona quali strumenti digitali utilizza per lavoro, compresi quelli personali e gratuiti. Non è un controllo, è una domanda.
Nella maggior parte dei casi emergono fra tre e otto strumenti che il titolare non sapeva esistessero. Il problema principale, quasi sempre, non è la cattiva volontà ma la mancanza di comunicazione: nessuno ha mai chiesto, quindi nessuno ha mai detto.
La seconda azione è scrivere una regola sola sui dati. Non un regolamento di dieci pagine, ma una frase. Per esempio: non si inseriscono in strumenti esterni dati di clienti, prezzi riservati, contratti e informazioni sul personale.
Una frase, detta a voce e scritta in un messaggio interno, elimina la maggior parte del problema. Il punto è che quasi sempre il problema non è la disobbedienza, è il silenzio: nessuno ha mai spiegato cosa può uscire e cosa no.
La terza azione riguarda le credenziali aziendali. Ogni servizio registrato con la posta personale di un collaboratore è un servizio che non appartiene all’azienda. Il giorno in cui quella persona se ne va, se ne va con l’accesso e con tutto quello che c’è dentro. Spostare i servizi su credenziali aziendali è l’intervento più banale e più frequente in assoluto, eppure quasi nessuna piccola impresa lo ha fatto.
La quarta azione è definire chi controlla cosa esce. Per ogni tipo di documento generato con strumenti automatici serve una persona e un criterio. Senza questo passaggio, prima o poi un errore formalmente impeccabile arriva a un cliente. E a quel punto non è più un errore: è un accordo vincolante.
Il tono giusto per far funzionare le quattro azioni
Queste quattro azioni vanno eseguite con un tono di curiosità, non di sospetto. Se il censimento degli account sembra un’ispezione, le persone consegneranno un elenco parziale e da quel momento nasconderanno il resto. La domanda giusta è: fammi capire con cosa lavorate davvero, così smetto di farvi perdere tempo con strumenti che non servono. La stessa domanda, posta in questo modo, produce un elenco completo e spesso anche qualche buona idea che il titolare non si aspettava.
L’impresa edile dell’esempio ha scoperto che i traduttori gratuiti venivano usati per documenti tecnici destinati a un cliente estero. Quei documenti contenevano specifiche di progetto e prezzi riservati. Nessuno aveva mai pensato che un traduttore automatico fosse un canale di uscita dei dati.
Il censimento ha richiesto un’ora. La regola sui dati è stata scritta in due minuti.
Il trasferimento delle credenziali ha richiesto un pomeriggio.
Il punto non è la tecnologia. È che la superficie digitale di una piccola impresa non è mai stata guardata con attenzione. Le quattro azioni servono esattamente a questo: a guardarla una prima volta, senza spese e senza complessità. Chi le esegue scopre quasi sempre che il rischio non era nascosto. Era semplicemente non richiesto.
Definire chi controlla l’output generato dall’AI
La quarta azione organizzativa è la più sottovalutata delle quattro, eppure è quella che separa un’azienda che usa l’AI senza farsi male da una che prima o poi spedisce un errore a un cliente. Per ogni tipo di documento generato con strumenti automatici serve una persona e un criterio di controllo. Non un software, non una checklist di venti pagine: un nome e una regola. Chi firma il controllo risponde di quello che esce, e sa esattamente cosa guardare prima di premere invio.
Il motivo è semplice. Un testo prodotto da un generatore automatico è quasi sempre formalmente impeccabile: grammatica corretta, tono professionale, struttura pulita. L’errore non si vede a occhio nudo, perché non è un refuso. È un dato sbagliato, una condizione contrattuale invertita, un prezzo vecchio, un riferimento a un servizio che non esiste più. E senza un controllo esplicito, quell’errore formalmente impeccabile arriva al cliente con la stessa sicurezza di un documento corretto.
Prendiamo il caso di un’agenzia di marketing che produce testi e immagini per i propri clienti. Se ogni contenuto generato con strumenti AI passa dalla revisione finale di una persona designata prima della pubblicazione, il rischio si riduce drasticamente. Quella persona non deve rileggere tutto come un correttore di bozze: deve verificare i tre o quattro elementi che possono danneggiare il cliente, come nomi, cifre, date e promesse commerciali. Il criterio è esplicito, il responsabile è identificato, il processo è chiuso.
La differenza rispetto a un controllo generico è enorme. Quando tutti controllano, nessuno controlla. Quando il titolare dà un’occhiata veloce tra una telefonata e l’altra, il controllo non esiste.
Assegnare un nome cambia la natura dell’operazione: da gesto informale a responsabilità definita. E la responsabilità, anche in un’azienda piccola, ha un effetto immediato sulla qualità di quello che esce.
Vale la pena notare che questa azione funziona solo se le prime tre sono state fatte con il tono giusto. Un censimento condotto come un’ispezione produce elenchi parziali e diffidenza. La stessa domanda posta con curiosità – fammi capire con cosa lavorate davvero – produce un elenco completo e spesso qualche buona idea. La persona che controllerà i documenti generati automaticamente deve essere percepita come un presidio di qualità, non come un controllore sospettoso.
Chi assegna questa responsabilità oggi sta prevenendo gli scenari più frequenti che le piccole imprese affrontano: il preventivo con il prezzo sbagliato, la scheda tecnica con un dato errato, il contratto che vincola a condizioni mai discusse. Sono incidenti a bassa spettacolarità e alta frequenza, e si prevengono con una decisione organizzativa, non con un acquisto.
Il controllo umano su un output automatico non è un lusso da grandi aziende. È la differenza tra usare l’AI come strumento e diventarne il canale di distribuzione degli errori.
I quattro scenari di rischio AI più frequenti per le piccole imprese nascono da decisioni organizzative mancate, non da attacchi informatici sofisticati. Il documento generato in automatico con un dato errato arriva al cliente senza il controllo di qualità che un’azienda grande avrebbe, e il dato riservato incollato in uno strumento gratuito lascia l’azienda senza contratto né registro. L’accesso registrato con la posta personale di un collaboratore se ne va con lui il giorno in cui cambia lavoro, mentre la qualifica fornitore non superata esclude dall’elenco senza che nessuno telefoni per avvisare.
Tutti e quattro si prevengono con una persona, un criterio e una regola scritta, non con un acquisto.
Documenti sbagliati e dati aziendali che fuoriescono
Un traduttore automatico gratuito può trasformare un contratto riservato in un file di testo che viaggia verso server che nessuno controlla. È lo scenario più frequente nelle piccole imprese italiane, e non nasce da un attacco informatico: nasce da un collaboratore che vuole finire prima. Il danno non è il documento in sé, ma il vincolo che crea con il cliente e la perdita di controllo sul dato.
Il meccanismo è semplice e per questo pericoloso. Un preventivo, un contratto o una scheda tecnica generati con uno strumento automatico escono formalmente impeccabili. L’errore, quando c’è, è nel dato: una cifra sbagliata, una clausola tradotta male, un prezzo non aggiornato.
In un’azienda grande quel documento passerebbe da un controllo di qualità. In una piccola impresa arriva direttamente al cliente, che lo accetta e vincola l’azienda a quanto scritto.
La prevenzione non richiede software. Richiede una persona e un criterio: chi controlla cosa esce, e quali elementi verificare prima dell’invio. È una decisione organizzativa che costa zero e si prende in un pomeriggio.
Il dato che lascia l’azienda senza permesso
Il secondo scenario è ancora più silenzioso. Un collaboratore incolla un listino prezzi, un contratto o un elenco clienti dentro uno strumento gratuito per farsi aiutare a sistemarlo. Nessuna cattiva intenzione, solo iniziativa personale. Ma il dato ha lasciato l’azienda senza contratto, senza registro e senza possibilità di sapere che è successo.
Un piccolo studio legale dove un collaboratore usa un traduttore AI online per un contratto riservato sta esponendo le clausole a un servizio esterno. Non è un’ipotesi remota: è la normalità in quasi tutte le imprese dove nessuno ha mai chiesto quali strumenti vengono usati davvero.
La soluzione sta in una frase scritta e detta a voce: non si inseriscono in strumenti esterni dati di clienti, prezzi riservati, contratti e informazioni sul personale. Una regola sola, comunicata con tono di curiosità e non di sospetto, elimina la maggior parte del problema. Perché quasi sempre il problema non è la cattiva volontà, ma il fatto che nessuno ha mai detto niente.
Il rischio più frequente per le piccole imprese è interno e organizzativo, non tecnologico. E si governa con decisioni che non costano nulla, prese prima che il dato esca dalla porta.
Accessi persi e qualifiche fornitore mancate
Un’azienda di software con otto dipendenti perde l’accesso al proprio tool di project management nel giro di una mattina. Il project manager che aveva registrato il servizio con la sua email personale si licenzia, e con lui se ne vanno dati, storico e la possibilità stessa di continuare a lavorare finché non si ricostruisce tutto da capo. È il rischio più banale e più frequente in assoluto, e non ha nulla a che fare con l’intelligenza artificiale in senso stretto. Ha a che fare con il fatto che ogni servizio registrato con la posta personale di un collaboratore è un servizio che non appartiene all’azienda.
La dinamica è sempre la stessa. Qualcuno, con iniziativa e buona volontà, attiva uno strumento per risolvere un problema immediato. Usa la propria email perché è più veloce, perché non sa che esiste una policy, o perché nessuno gliel’ha mai chiesto.
Il servizio funziona, entra nell’operatività quotidiana, e nessuno ci pensa più. Finché quella persona non cambia lavoro.
A quel punto l’azienda scopre di non avere né le credenziali né i dati né, in molti casi, la possibilità di recuperarli.
Il secondo scenario è più silenzioso ma altrettanto concreto. Un cliente strutturato invia un questionario su come l’azienda gestisce dati e strumenti digitali. Non è una minaccia, è amministrazione ordinaria, e proprio per questo non ammette trattativa.
Chi non ha risposte esce dall’elenco senza che nessuno telefoni per avvisare. La qualifica fornitore non superata non è un rifiuto esplicito: è un’esclusione per procedura, che lascia la PMI fuori da opportunità commerciali senza nemmeno sapere di aver perso qualcosa.
Entrambi gli scenari condividono una caratteristica che li rende particolarmente insidiosi: non producono un errore visibile. Non c’è un documento sbagliato da intercettare, non c’è un dato che esce in modo evidente. C’è un’assenza, un vuoto che si manifesta solo quando qualcuno prova ad accedere e non può, o quando un cliente smette di chiamare e nessuno capisce perché.
La prevenzione è organizzativa, non tecnologica. Per gli accessi, la regola è una sola: ogni servizio digitale usato per lavoro deve essere registrato con credenziali aziendali. Per le qualifiche fornitore, la preparazione consiste nell’avere risposte pronte su come si trattano i dati, con quali strumenti e con quale controllo. Non serve un consulente, serve che qualcuno si occupi della domanda prima che arrivi.
Il punto che collega questi due scenari ai precedenti è che tutti e quattro si prevengono con decisioni organizzative e non con acquisti. E la misurazione, di cui si parlerà nella chiusura di questa serie, è esattamente ciò che permette di accorgersi che un accesso è sparito o che un questionario è rimasto senza risposta prima che il danno diventi irreversibile.
La misurazione regolare di pochi indicatori scelti è la difesa strategica più efficace ed economica che una piccola impresa possa adottare contro il rischio AI. Un’impresa che misura si accorge in fretta quando qualcosa smette di funzionare; un’impresa che non misura se ne accorge solo quando il problema è diventato abbastanza grande da essere visibile a occhio nudo, e a quel punto costa dieci volte tanto. Non serve un sistema di controllo complesso: bastano tre numeri – uno sul tempo, uno sugli errori, uno sul denaro – guardati una volta al mese, sempre gli stessi.
È il sistema di misura più economico che esista, ed è enormemente più utile di qualunque cruscotto che nessuno consulta dopo la prima settimana.
Tre numeri bastano per accorgersi in tempo che qualcosa non funziona. Non un cruscotto, non un software di controllo di gestione, non un consulente: tempo, errori e denaro, scelti dall’azienda, guardati una volta al mese, sempre gli stessi. Le imprese che misurano si accorgono in fretta quando un processo smette di funzionare. Le imprese che non misurano se ne accorgono quando il problema è diventato abbastanza grande da essere visibile a occhio nudo, e a quel punto costa dieci volte tanto.
Il principio è un allarme precoce, non una contabilità sofisticata. Una piccola tipografia che inizia a misurare il tempo medio di risposta ai preventivi, il numero di errori di stampa corretti prima della produzione e il costo mensile dei software in abbonamento ha in mano tutto ciò che serve. Se il tempo di risposta si allunga da un giorno a quattro, se le correzioni passano da due a nove in un mese, se i canoni digitali salgono per un servizio che nessuno usa più, quei tre numeri lo dicono subito. Senza misurazione, la stessa tipografia se ne accorge quando un cliente si lamenta o quando il commercialista segnala un costo anomalo a fine anno.
Come si scelgono i tre numeri
La scelta non è tecnica, è organizzativa. Ogni impresa ha processi diversi, quindi i tre indicatori vanno definiti internamente, con un criterio semplice: devono essere numeri che qualcuno già conosce o può ottenere in pochi minuti. Il primo riguarda il tempo: ore settimanali impiegate in un processo ripetitivo, giorni fra richiesta e consegna di un preventivo.
Il secondo riguarda gli errori: quante correzioni sono state necessarie prima dell’invio in un mese. Il terzo riguarda il denaro: il totale dei canoni digitali attivi, che serve per accorgersi dei servizi dormienti.
La frequenza è la parte più sottovalutata. Dodici letture l’anno, mezz’ora al mese, sempre gli stessi tre numeri. È il sistema di misura più economico che esista, ed è enormemente più utile di qualunque cruscotto complesso che nessuno guarda dopo la prima settimana. La regolarità batte la sofisticazione, ogni volta.
Un’impresa che non ha mai misurato nulla parte con un vantaggio nascosto: il primo mese di lettura diventa la linea di partenza. Da lì in poi ogni variazione è un segnale. E la griglia di valutazione che chiude questa serie serve esattamente a trasformare quei segnali in un punteggio confrontabile nel tempo.
Il punto non è sapere più cose. È guardare pochi numeri e decidere di conseguenza.
Un consulente può proporre un software di risk management, oppure può consegnare una griglia di cinque domande con risposta secca. La seconda opzione costa zero, si completa in un quarto d’ora e produce un punteggio che dice esattamente dove intervenire. La griglia di valutazione del rischio AI per una PMI funziona così: cinque domande, ogni “sì” vale un punto, e il totale indica se la superficie digitale dell’azienda è governata, parzialmente coperta o mai guardata.
Le domande non misurano quanto l’impresa sia tecnologica. Misurano quanto sia consapevole di ciò che già accade al suo interno. La prima chiede se esiste un elenco scritto degli strumenti digitali usati, compresi quelli gratuiti adottati per iniziativa personale.
La seconda verifica se c’è una regola detta e scritta su quali dati non possono finire in strumenti esterni. La terza controlla se i servizi digitali sono registrati con credenziali aziendali e non con email private.
La quarta accerta che per ogni documento generato in modo automatico esista una persona che risponde del controllo prima dell’uscita. La quinta domanda è la più rivelatrice: chiede se, per l’ultimo strumento adottato, si sappia dire quale numero è cambiato da quando viene usato.
Un negozio di abbigliamento che compila la griglia può scoprire due cose in cinque minuti. Non ha una regola scritta sull’uso dei social media da parte dei dipendenti, e gli account pubblicitari sono ancora collegati alla mail personale di chi li ha aperti tre anni prima. Nessuna delle due scoperte richiede un investimento. Richiedono una frase scritta e uno spostamento di credenziali.
Come leggere il punteggio
Il punteggio della griglia va da zero a cinque. Da 4 a 5 il rischio è governato e si può accelerare con tranquillità. Da 2 a 3 la consapevolezza è parziale: alcuni fronti sono coperti, altri restano aperti. Da 0 a 1 il problema non è l’intelligenza artificiale, è che la superficie digitale non è mai stata guardata.
Il punteggio complessivo delle cinque puntate della serie va da zero a venticinque, e la lettura segue tre fasce.
- Da 0 a 8: l’azienda è governata dall’urgenza. Non va toccata la tecnologia adesso; il lavoro dei prossimi novanta giorni è assegnare responsabilità e scrivere un processo.
- Da 9 a 16: esistono basi e buchi, e i buchi sono probabilmente concentrati in una o due dimensioni. Vanno guardati i punteggi bassi, non la media.
- Da 17 a 25: si può automatizzare qualcosa senza farsi male, cominciando da un processo solo, per novanta giorni, con un numero da misurare.
La media è il modo più elegante per non guardare l’anello che cede. Un’azienda con diciotto punti distribuiti male – processi eccellenti e nessuna responsabilità assegnata – è più fragile di una con dodici punti distribuiti in modo uniforme. Il sistema si rompe sempre nel punto più debole, esattamente come una catena.
La cosa più utile che si può fare con questo punteggio è rifarlo fra sei mesi. Un punteggio isolato è una fotografia. Due punteggi sono una direzione, e la direzione è l’unica cosa che conta davvero.
Per una piccola impresa il primo passo sul rischio AI non è adottare una tecnologia, ma fare il censimento degli strumenti che i collaboratori già usano, spesso con account personali e gratuiti. È l’azione con il miglior rapporto tra tempo impiegato e informazione ottenuta, perché nella quasi totalità dei casi rivela che dati aziendali stanno uscendo senza contratto né registro. Da lì si scrive una regola sola sui dati, in una frase, e si spostano i servizi sulle credenziali aziendali.
Il piano di novanta giorni serve a trasformare questa consapevolezza in un metodo ripetibile, senza acquisti e senza consulenti.
Evita questi errori comuni nella gestione del rischio
Il vincolo più duro nella gestione del rischio AI per le piccole imprese non è il budget, né la mancanza di competenze tecniche. È il tempo sprecato a fare le cose nel modo sbagliato, con il tono sbagliato, o a non farle affatto. La maggior parte degli errori nasce da un approccio difettoso o dalla procrastinazione, non dalla complessità del problema. Chi lo capisce smette di cercare scuse e comincia a fare una domanda sola, fatta bene.
Gli errori da evitare sono pochi, ma ciascuno peggiora la situazione invece di migliorarla.
- Usare la dimensione piccola come alibi per non guardare. È l’unico errore che non costa nulla evitare, eppure è il più diffuso. Dire “siamo troppo piccoli” chiude la conversazione prima che cominci, mentre il rischio entra dalla porta di servizio senza chiedere il permesso.
- Fare il censimento degli account con tono di controllo. Se la domanda suona come un’ispezione, i collaboratori consegnano un elenco parziale e da quel momento nascondono il resto. Il risultato è peggiore del silenzio: si perde anche la possibilità di scoprire usi rischiosi.
- Aspettare un incidente per scrivere la regola sui dati. La regola è una frase, si scrive in due minuti. Rimandarla significa accettare che il danno arrivi prima della prevenzione, e a quel punto il costo è dieci volte tanto.
Un’azienda di logistica ha deciso di non censire gli strumenti digitali dei dipendenti per paura di sembrare inquisitoria. Il titolare temeva che chiedere “cosa usate per lavorare?” venisse letto come un controllo poliziesco. Così non ha chiesto nulla.
Ha perso l’opportunità di scoprire che due impiegati incollavano bolle di consegna e indirizzi clienti dentro un traduttore gratuito online, ogni giorno, da mesi. Non per malafede: per fare prima.
Il dato era già uscito dall’azienda decine di volte, e nessuno lo sapeva.
Il punto non è il censimento in sé. È il modo in cui lo si conduce. La stessa domanda, posta con curiosità invece che con sospetto, produce un elenco completo e spesso qualche buona idea inaspettata. “Fammi capire con cosa lavorate davvero, così smetto di farvi perdere tempo con strumenti che non servono” funziona. “Devo verificare cosa usate” no. La differenza sta in tre parole, e determina se il collaboratore apre il cassetto o lo chiude a chiave.
L’inerzia ha un costo preciso, anche se non compare in fattura. Ogni settimana senza una regola scritta sui dati è una settimana in cui un listino prezzi, un contratto o un elenco clienti può finire incollato in un servizio gratuito senza contratto né registro. Ogni mese senza un elenco degli strumenti in uso è un mese in cui un account registrato con la posta personale di un collaboratore diventa un’uscita di emergenza quando quella persona se ne va. Non sono rischi teorici: sono scenari già descritti, già misurati, già prevenibili con decisioni organizzative a costo zero.
La singola azione con il miglior rapporto tra tempo impiegato e informazione ottenuta è chiedere ai collaboratori quali strumenti usano, in modo aperto e curioso. Una conversazione di mezz’ora, non un questionario formale. Chi la fa scopre fra tre e otto strumenti che non sapeva esistessero, e scopre anche se qualcuno sta usando servizi personali per dati aziendali. È la domanda che trasforma il rischio da invisibile a visibile, e da visibile a governabile.
Chi rimanda questa domanda non sta guadagnando tempo. Sta scegliendo di non sapere, e il non sapere non è mai una strategia. È solo il modo più costoso per scoprire le cose dopo.
Prima di partire serve una decisione: dedicare novanta giorni a un metodo, non a un acquisto. Un piano di 90 giorni permette a una piccola impresa di implementare la gestione del rischio AI e costruire la capacità interna di innovare in modo controllato, senza consulenti e senza budget. La sequenza è sette passi, uno per volta, e alla fine non si avrà un’azienda trasformata ma la prova che il metodo funziona.
La logica è graduale e testata sul campo. Si parte dal censimento, si assegna una responsabilità, si mappa un solo processo, lo si prova con due persone, si scrive cosa ha funzionato, si trasmette ai colleghi e si misura il numero scelto all’inizio. Ogni passo produce il materiale per quello successivo. Chi salta la mappatura e compra subito dodici licenze amplifica gli errori invece di ridurli.
La cronologia delle sette settimane
Settimana uno, censimento. Elenco degli strumenti in uso e regola sui dati, scritta in una frase e comunicata a voce. Settimana due, responsabilità. Un nome che risponde delle decisioni di adozione, un criterio in tre righe, un appuntamento mensile di trenta minuti. Settimane tre e quattro, mappatura. Il primo processo ripetitivo, sei domande, un foglio A4, corretto da chi lo esegue.
Settimane da cinque a otto, prova. Due licenze, non dodici, due persone con il compito di trovare gli errori e scriverli. Settimane da nove a dieci, scrittura. Due pagine di istruzioni operative, scritte da chi ha provato, con parole loro. Settimane da undici a dodici, trasmissione e misura. Due colleghi nuovi formati dai primi due, e il numero scelto all’inizio confrontato con quello di partenza.
Una falegnameria che segue questo piano mappa il processo di preventivazione, testa un nuovo software gestionale con due dipendenti, poi forma gli altri e misura il tempo risparmiato. Il valore non sta nel software, sta nel fatto che il processo è stato capito prima di essere cambiato. Le due persone che hanno provato diventano i formatori naturali dei colleghi, e le istruzioni scritte con parole loro sono più chiare di qualunque manuale.
Alla fine dei novanta giorni non si avrà trasformato l’azienda. Chi promette il contrario sta vendendo qualcosa. Si avrà una cosa più utile: la prova che il metodo funziona nella propria impresa, e la capacità di ripeterlo sul secondo processo in metà tempo.
È così che si costruisce un’azienda che non insegue le notizie, ma le usa.
In finale
La dimensione ridotta non protegge dal rischio AI per le piccole imprese: lo amplifica. Un’azienda da quattordici dipendenti non ha ufficio legale, budget di emergenza o piano di continuità. Ha il titolare che passa due settimane a rincorrere un problema mentre l’azienda si ferma.
La probabilità di un incidente può essere minore, ma l’impatto è molto maggiore. E la moltiplicazione delle due grandezze non dà un risultato rassicurante.
Il valore di questa serie sta nell’insieme, non nei singoli pezzi. In cinque puntate il lettore ha costruito uno strumento di misura che non esisteva prima:
- Ha misurato la velocità con cui l’informazione esterna entra nella sua impresa, scoprendo che i clienti strutturati cambiano i requisiti senza chiedere permesso.
- Ha identificato chi decide l’adozione degli strumenti digitali, e nella maggior parte dei casi ha trovato una sedia vuota.
- Ha imparato a mappare prima di comprare, perché l’ordine inverso amplifica gli errori invece di ridurli.
- Ha visto che le competenze si trasmettono tra colleghi, non si acquistano in aula né si importano con un consulente.
- Ha guardato il rischio dal lato dell’impatto, non della probabilità, che è l’unico lato che conta per un’impresa piccola.
Cinque dimensioni, venticinque domande, un punteggio da zero a venticinque. Non è un’opinione sull’azienda: è una misura. E la cosa più utile non è il numero in sé, ma rifarlo tra sei mesi.
Un punteggio isolato è una fotografia. Due punteggi sono una direzione.
Chi vuole partire oggi ha due azioni immediate. La prima: chiedere ai collaboratori quali strumenti digitali usano, con tono curioso e non inquisitorio. È la domanda con il miglior rapporto tra tempo impiegato e informazione ottenuta di tutta la serie. La seconda: scrivere in una frase la regola sui dati – niente clienti, prezzi, contratti o informazioni personali negli strumenti esterni. Due minuti di lavoro che eliminano la maggior parte del problema.
Le imprese che governano l’innovazione non sono quelle che sanno più cose. Sono quelle che guardano regolarmente pochi numeri e decidono di conseguenza.
Frequently Asked Questions
Le piccole imprese devono adottare subito l’IA per restare competitive?
No, non necessariamente. Per le piccole imprese, l’adozione massiva di IA spesso non è prioritaria. Concentrarsi su un processo automatizzato ben fatto che restituisca ore di lavoro è più efficace che inseguire strategie complesse pensate per grandi aziende. L’importante è gestire i rischi che l’IA porta indirettamente.
Come può l’IA rappresentare un rischio se la mia piccola impresa non la usa?
Il rischio AI arriva anche se la tua impresa non adotta la tecnologia. Può manifestarsi tramite le aspettative dei clienti più grandi che usano l’IA, la maggiore velocità di risposta dei concorrenti che l’hanno implementata, o l’uso non autorizzato di strumenti AI gratuiti da parte dei tuoi dipendenti con dati aziendali.
Qual è il rischio più concreto legato all’IA per una piccola impresa in Italia?
Il rischio più concreto è che i dipendenti utilizzino già strumenti AI gratuiti con account personali, inserendo documenti aziendali e informazioni riservate. Questo comporta la fuoriuscita di dati sensibili senza contratto né controllo, creando vulnerabilità e potenziali problemi legali e di sicurezza per l’azienda.
Quali sono le prime azioni da fare per gestire il rischio AI?
Le prime azioni includono il censimento degli account e degli strumenti digitali usati dai dipendenti, la definizione di una regola chiara sui dati che non possono essere inseriti in strumenti esterni, lo spostamento dei servizi digitali su credenziali aziendali e la definizione di chi controlla i documenti generati automaticamente prima che escano dall’azienda.
Loading Viewer…
1️⃣ Calcolatore del Costo della Vulnerabilità
Scopri quanto costa alla tua azienda la perdita di credenziali personali legate a strumenti aziendali.
2️⃣ Simulatore di Esposizione Dati
Valuta il rischio generato dall’utilizzo di strumenti gratuiti non autorizzati.
3️⃣ Termometro della Governance
Misura il grado di maturità delle tue policy sull’utilizzo dell’intelligenza artificiale.
4️⃣ Audit di Sopravvivenza: Qualifica Fornitori
Verifica se la tua azienda è pronta a superare i controlli sui dati richiesti dai grandi clienti.
5️⃣ Generatore del Filtro Umano
Definisci chi controlla cosa prima che un documento generato automaticamente esca dall’azienda.
Ingegneria Cognitiva // Engineered Content
Nel 2026, vantarsi di non usare l’Intelligenza Artificiale suona come un architetto che si vanta di non usare il CAD, limitandosi alla matita: romantico, ma strutturalmente inefficiente per la complessità dei progetti moderni.
Questo contenuto non è semplicemente “scritto”. È costruito. Dietro la mia visione strategica opera una suite di Agenti AI proprietari, addestrati verticalmente per garantire standard industriali:
- ► ESPANSIONE FRATTALE: Per esplorare scenari che sfuggono all’occhio umano.
- ► STRESS-TEST LOGICO: Per cercare fallacie prima che lo faccia il mercato.
- ► VERIFICA STRUTTURALE: Per validare dati e fonti con rigore algoritmico.
Non uso l’IA per fare prima o per sostituire la mia voce. La uso per gestire una densità e una solidità strutturale che la sola “stesura a mano” non può più garantire.
Informazioni sull'autore